Der EuGH knüpft in seinem Urteil vom 29.07.2019 Voraussetzungen an die Einbindung von Facebooks Like Button in Webseiten. Sehr überraschend kam das nicht. Gravierender: Cookies sind jetzt einwilligungspflichtig laut EuGH. Und damit steigt das Abmahnrisiko. Mehr im Blogbeitrag.
Die Unionsparteien lassen sich feiern. Von Wegfall der Bürokratie im Datenschutz für kleine Betriebe und Vereine ist die Rede. Das Thema Datenschutz sei jetzt viel einfacher und weniger aufwändig für eine Vielzahl von Betrieben und Vereinen. Anlass ist die Verabschiedung eines Anpassungsgesetzes mit notwendigen Korrekturen in 154 nationalen Gesetzen im Bundestag am vergangenen Freitag, zu nächtlicher Unzeit. Und es stimmt, eine Anpassung zahlreicher nationaler Gesetze und Regelungen war durch die DSGVO aus Mai 2018 notwendig geworden. Doch was aktuell in verschiedenen Medien als Erfolg für den Abbau von Bürokratie gefeiert wird, allen voran bei Handwerkskammern und Vereinen, das entbehrt einer Grundlage. Noch dazu zeugt es davon, dass die Beteiligten, das Thema Datenschutz und die rechtlichen Anforderungen nicht ganz umrissen haben.
Zukünftig soll die Grenze nicht mehr 10 Mitarbeiter, sondern 20 Mitarbeiter betragen, die mit der Verarbeitung personenbezogener Daten befasst sind und somit die Bestellpflicht für einen Datenschutzbeauftragten ausgelöst wird.
Es gibt viel Verbesserungspotential im Bereich Datenschutz, gar keine Frage. Einheitliche und praxisnahe Auslegungen seitens der Landesdatenschutzbehörden hätten enormes Potential, auch die Akzeptanz des Themas Datenschutz generell zu erhöhen. Hier kann der Gesetzgeber jedoch nicht regelnd eingreifen, außer man würde die Landesdatenschutzbehörden auflösen und in einer zentralen Organisation des Bundes zusammenfassen. Stattdessen wird nun in kleinen Schiffen und Booten der Lotse von Bord geschickt. Die Zukunft wird zeigen, ob die gewünschte Entbürokratisierung damit Einzug hält. Es steht nicht zu vermuten.
Alle Details und Hintergründe zur im Blogbeitrag
Forscher haben eine Angriffstechnik über Microsofts Power Query entdeckt (externer Link), die sogar ohne Zutun des Anwenders nach dem Öffnen eines präparierten Excel-Sheets Schadcode nachlädt und ausführt. Betroffen sind Excel 2016, Excel 2019 und alle älteren Versionen, in denen Power Query als Add-In nachträglich installiert wurde. Aktuell soll dieses Angriffszenario noch nicht ausgenutzt werden, Angriffe sind noch keine bekannt. Zeit genug, sich dagegen zu wappnen. Eine Möglichkeit besteht darin, Power Query komplett zu deaktivieren (Registry). Weitere Schutzmaßnahmen beschreibt Microsoft im Security Advisory 4053440. Weitere Details und Link zum Microsoft Security Advisory 4053440 finden Sie im Blogbeitrag.
Emotet ist zur Zeit in aller Munde: Wer schon immer mal prüfen wollte, wie der eigene Mailserver auf risikoreiche Datei-Anhänge reagiert, kann dies mit einem Service von Heise nun testen. Zur Auswahl stehen verschiedene Arten von Bedrohungen, die man sich an die eigene Mail-Adresse schicken lassen kann. Doch Vorsicht: Bei dienstlich oder geschäftlich genutzten Email-Adressen sollten Sie das nicht ohne Rücksprache mit Ihrer IT machen. Mehr Infos und den Link zum Versand der Test-Emails im Blogbeitrag.

Das Prüfsiegel "Kommunale IT-Sicherheit" des Landesamt für Sicherheit in der Informationstechnik in Nürnberg kann mittels des ISMS Arbeitshilfe der Innovationsstiftung bayerische Kommune erworben werden. Gerne unterstützen wir als Autoren der Arbeitshilfe beim Erreichen der notwendigen Vorgaben für Ihre Organisation. Details zum Siegel und der Arbeitshilfe finden Sie im Blobeitrag.
Wieso das Verzeichnis von Verarbeitungstätigkeiten rein nach Art. 30 DSGVO in der Praxis wenig Sinn macht, lesen Sie in unserem Blogbeitrag. Wie haben ein Muster / eine Vorlage Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO erstellt und beigefügt, das weitere Anforderungen der DSGVO abdeckt wie Auftragsverarbeitung (Art. 28), Informationspflichten (Art. 13, 14), DSFA etc.
Checkliste / Vorlage / Formular / Muster Technische und organisatorische Maßnahmen (TOM) des Dienstleisters zur Auftragsverarbeitung Art. 28 + 32 DSGVO. Word-Formular (click & dirty) zum einfachen Ausfüllen und zur Dokumentation der Überprüfung. Neben der Dokumentation des Schutzniveaus des Dienstleisters kann dieses Formular auch die TOM der eigenen Organisation dokumentieren. Im Verzeichnis der Verarbeitungstätigkeiten muss diese Übersicht dann nur noch referenziert werden, statt dort alle Details konkret erneut für jedes Verfahren anzuführen. Kostenfreier Download, kostenfreie Nutzung. Viel Spaß damit.
Nach einem knapp zweijährigen Prozeß hat die Gemeinde Haar im Mai 2019 die ISIS12-Zertifizierung erreicht. a.s.k. Datenschutz durfte den Prozeß als externer Berater begleiten. Jetzt heißt es, das Informationssicherheitskonzept zu betreiben und mit Leben zu erfüllen. Mehr im Blogbeitrag.
Microsoft meldet eine aktuelle Bedrohung mit Schwerpunkt Europa über eine ältere Schwachstelle CVE-2017-1182 in Microsoft Office. Ein präpariertes RTF Dokument infiziert das System mit einem Backdoor-Trojaner.
Art. 38 Abs. 6 DSGVO regelt, dass Interessenskonflikte eines Datenschutzbeauftragten bei der Ausübung seiner Tätigkeit zu vermeiden sind. Wer darf zum Datenschutzbeauftragten bestellt werden? Lesen Sie die Details über die Vermeidung von Interessenskonflikten bei der Bestellung eines Datenschutzbeauftragten in unserem Blogbeitrag
Es ist ein Kreuz mit den Passwörtern. Kommt man langsam zwar von den unsicheren Komplexitätsregeln und Wechselintervallen - endlich - ab, so hat man als Anwender immer noch mit einer Vielzahl an Passwörtern zu kämpfen. Denn es ist schon was Wahres dran, wenn es heißt, nicht für alle Anmeldungen und Accounts das selbe Passwort zu verwenden. Ist nämlich einer gehackt, sind damit auch alle anderen Zugänge gefährdet, die das selbe Passwort verwenden. Und im Laufe seines digitalen Lebens sammelt ein Anwender Zugangsdaten wie früher andere Leute Briefmarken. Sich diese alle zu merken, mag dem einen oder anderen gelingen. Uns und wohl den meisten anderen Anwendern wird dies schwer fallen. Abhilfe schaffen sogenannte Passwort-Tresore wie Keepass. Wie dieser zu installieren und zu bedienen ist, welche Einsatzmöglichkeiten ein solcher Tresor bietet und wieso man von Online-Diensten für die Passwort-Verwaltung besser die Finger lassen sollte, erfahren Sie in unserem Blogbeitrag inklusive ausführlicher PDF Anleitung zu Installation und Nutzung von Keepass. Feel free to download!
Unsere kostenlose Checkliste soll helfen, vorhandene Schwachstellen zu identifizieren und möglichst zeitnah zu schließen. Auch wenn hier hauptsächlich von Multifunktionsgeräten die Rede ist, so können die Schwachstellen auf bei Einzelfunktionsgeräten vorhanden sein.
Gerade kleinere Kommunen wünschen gerne die Themen Informationssicherheit und Datenschutz aus einer Hand. Durch unsere Zusammenarbeit mit der GKDS in München haben wir für Kommunen die optimale Lösung im Angebot.
Sie wollen eine Rechnung als PDF an Emails anhängen und versenden? Da gibt es einige Aspekte zu beachten im Sinne des Datenschutzes bzw. der DSGVO. Nein, generelle Verschlüsselung ist keine Pflicht. Wie Sie die datenschutzrechtlichen Anforderungen an Rechnungsversand per Email erfüllen können, skizziert unser Beitrag mit Tipps & Tricks.
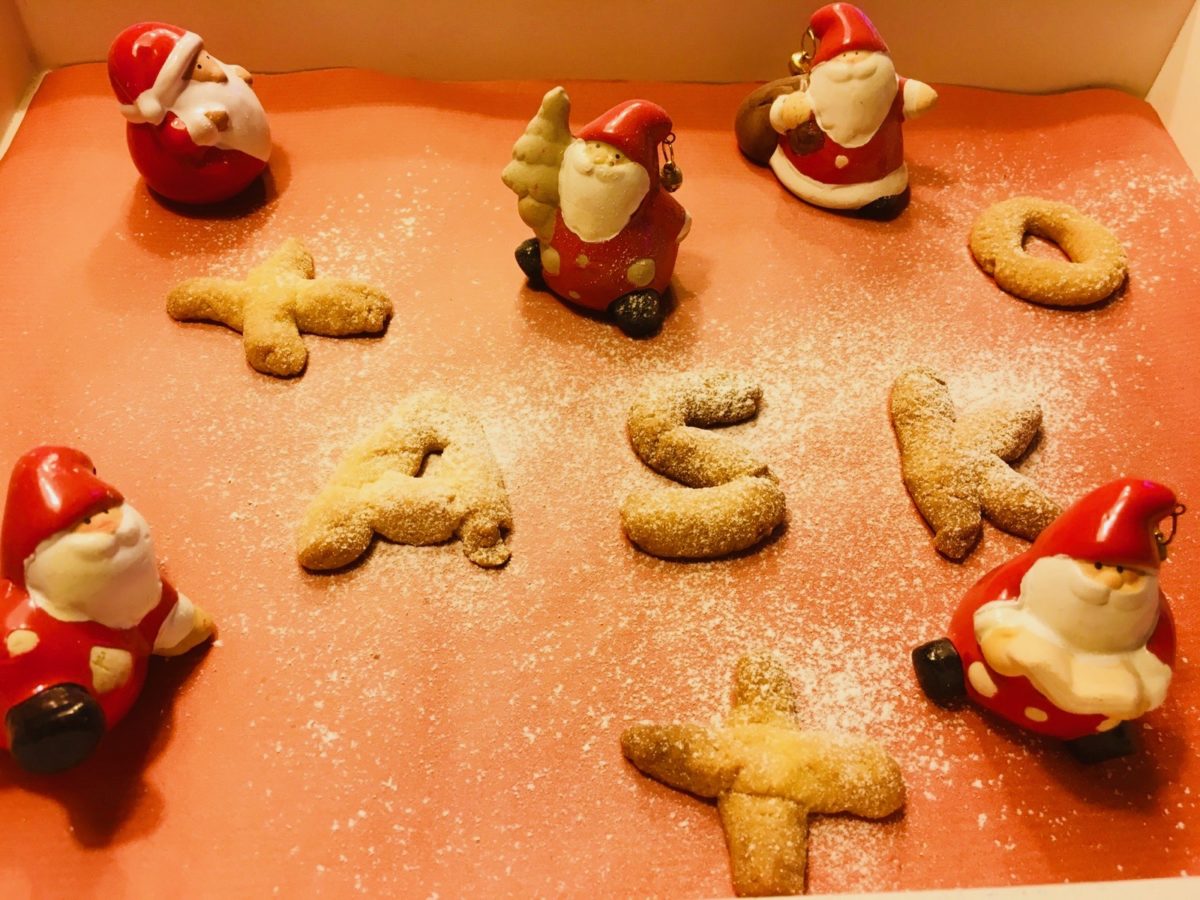
Das Jahr neigt sich dem Ende. Die DSGVO Welle ebbt etwas ab. Zeit für etwas Besinnung und Durchschnaufen für das kommende Jahr. Selbst Weihnachten ist von der DSGVO betroffen. Details dazu sowie unsere Weihnachtswünsche finden Sie online im Blogbeitrag.
Die DSGVO Schonfristen sind endgültig vorbei. 8 erste Tipps, um Ihre Organisation fit für das Thema Datenschutz zu machen: VVT, DSB, Einwilligung, Meldepflicht, Datenpannen
Die Anforderungen an Webseitenbetreiber steigen mit der DSGVO, egal ob privater oder gewerblicher Auftritt. Doch das ist kein Grund, die Flinte ins Korn zu werfen. Für das beliebte Content Management System Wordpress haben wir Ihnen zahlreiche Tipps und Tricks sowie Anleitungen zusammengestellt, wie Sie auf der Zielgeraden im Internet datenschutzkonform nach der DSGVO auftreten können.
Liebe Leser und Leserinnen unseres Datenschutz-Blogs, liebe Interessenten, Kunden und Geschäftspartner!
2018 hält für für jeden von uns Überraschungen und Neuerungen parat. Unternehmen und Behörden bereiten sich auf die EU Datenschutz-Grundverordnung vor. Im Kielwasser der DS-GVO zieht das Thema Informationssicherheit nach. Veränderungen in gewohnten Arbeitsweisen werden die Folge sein. Der Mensch mag nicht immer die Veränderung, große Herausforderungen stehen daher bevor. Doch auch im Privaten wird es Höhen und Tiefen geben. Kinder und Enkelkinder treten bei dem einen oder anderen ins Leben, bei anderen wird der Verlust von Angehörigen eine nicht zu schließende Lücke reißen. Doch das Leben wird weitergehen, auch wenn es einem im letztgenannten Fall lange nicht so erscheinen mag.
Nutzen Sie bitte die geruhsame Zeit "zwischen den Jahren" und zum Neujahrsanfang, um Zeit mit Ihren Lieben und Freunden zu verbringen. Finden Sie Ruhe und holen Sie Luft, für alles, was 2018 für jeden von uns bereithalten wird. Herzlichen Dank für Ihr Interesse und die gute Zusammenarbeit im nun fast vergangenen Jahr.
Das Team von a.s.k. Datenschutz wünscht Ihnen und Ihren Lieben ein schönes Weihnachtsfest und einen guten Rutsch in ein gesundes und glückliches Jahr 2018.
Auf Wiederlesen im Neuen Jahr
PS: Statt Weihnachtskarten haben wir in diesem Jahr erneut der Stefan Hahn Kinderstiftung gespendet. Es gibt nichts Wichtigeres, als unseren Kindern die Chance auf einen guten Start ins Leben zu ermöglichen.
Meistgelesen
 Checkliste TOM Auftragsverarbeitung nach Art. 28 + 32 DSGVO — technische und organisatorische Maßnahmen
 Informationspflichten bei Erhebung personenbezogener Daten im Zuge der Corona-Pandemie – ein kostenloses Muster
 Rechnung per Email versenden und der Datenschutz
 Tipp: Microsoft Analytics “MyAnalytics” in Office 365 deaktivieren
 Checkliste Prüfung Technische und Organisatorische Maßnahmen (TOM) aktualisiert
Partner / Kooperationen
Anwaltskanzlei Diercks, Hamburg

Spirit Legal Rechtsanwälte, Leipzig

RA Stephan Hansen-Oest, Flensburg

Anstalt für Kommunale Datenverarbeitung in Bayern (AKDB), München

Gesellschaft für kommunalen Datenschutz (GKDS), München

Datenschutz Schmidt (Datenschutz Assistent), Lauf a.d. Pegnitz
 Hahn IT Services, Schwaig

Mitgliedschaften